Domain verwaltungsapparat.de kaufen?
Wir ziehen mit dem Projekt
verwaltungsapparat.de um.
Sind Sie am Kauf der Domain
verwaltungsapparat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain verwaltungsapparat.de kaufen?
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
Ähnliche Suchbegriffe für Penetrationstest
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
Top-Angebote
Produkte zum Begriff Penetrationstest:
-
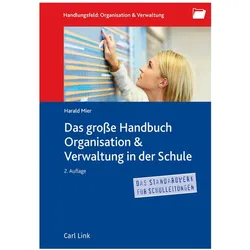
Das grosse Handbuch Organisation & Verwaltung in der Schule, Fachbücher von Harald MierDas grosse Handbuch Organisation & Verwaltung in der Schule bietet umfassende Informationen und praxisnahe Anleitungen für Schulleitungen, um die vielfältigen Herausforderungen der schulischen Organisation und Verwaltung effizient zu bewältigen. Verfasst von Harald Mier, einem erfahrenen Experten auf diesem Gebiet, behandelt das Werk zentrale Aspekte wie Finanzen, Informationsorganisation und die Förderung eines gemeinsamen Ziels innerhalb des Kollegiums. Die zweite Auflage enthält aktuelle Themen wie Datenschutz, Arbeitszeitregelungen und die Digitalisierung im Schulwesen. Durch hilfreiche Arbeitshilfen und Tipps wird es Schulleitungen ermöglicht, ihre Verantwortung zu delegieren und die Organisation ihrer Schule zu optimieren. Dieses Buch ist ein unverzichtbares Nachschlagewerk für alle, die in der Schulverwaltung tätig sind und nach effektiven Lösungen suchen.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
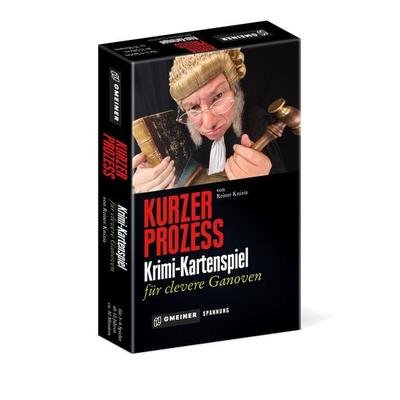
Kurzer ProzessAuch Verbrecher Machen Urlaub. Im Zweiten Teil Der Erfolgsserie „crime Master“ Warten Urlaubsregionen In Deutschland, Österreich Und Der Schweiz Darauf, Unter Die Lupe Genommen Zu Werden. Viele Hinweise Gibt Es Nicht: Ein Paar Zum Teil Recht...11,79 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Welche Penetrationstest-Tools sind anfängerfreundlich?
Einige Penetrationstest-Tools, die für Anfänger geeignet sind, sind Burp Suite, OWASP ZAP und Nmap. Diese Tools bieten eine benutzerfreundliche Oberfläche und umfangreiche Dokumentationen, die Anfängern helfen, sich mit den Grundlagen des Penetrationstestens vertraut zu machen. Es ist jedoch wichtig zu beachten, dass Penetrationstests eine komplexe Aufgabe sind und eine gründliche Ausbildung und Erfahrung erfordern, um effektiv durchgeführt zu werden. **
-
Was sind die wichtigsten Aspekte bei der Durchführung einer erfolgreichen Penetrationstest?
Die wichtigsten Aspekte bei der Durchführung eines erfolgreichen Penetrationstests sind eine klare Zieldefinition, eine gründliche Planung und Vorbereitung sowie die Auswahl eines erfahrenen und qualifizierten Teams. Es ist entscheidend, die Ergebnisse des Tests sorgfältig zu dokumentieren und Maßnahmen zur Behebung von Schwachstellen zu implementieren, um die Sicherheit des Systems zu verbessern. Regelmäßige Penetrationstests sollten durchgeführt werden, um die Wirksamkeit der Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu verbessern. **
-
Was sind die grundlegenden Schritte, um einen erfolgreichen Penetrationstest für die Netzwerksicherheit durchzuführen?
Die grundlegenden Schritte für einen erfolgreichen Penetrationstest sind die Planung, die Durchführung und die Berichterstellung. Zunächst muss ein detaillierter Plan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Anschließend werden die Schwachstellen im Netzwerk identifiziert und getestet, um potenzielle Sicherheitslücken aufzudecken. Zum Abschluss wird ein umfassender Bericht erstellt, der die Ergebnisse, Empfehlungen und Maßnahmen zur Behebung der Schwachstellen enthält. **
-
Wie kann ein Penetrationstest effektiv zur Identifizierung von Sicherheitslücken in einem Computersystem eingesetzt werden?
Ein Penetrationstest simuliert Angriffe auf das Computersystem, um Schwachstellen aufzudecken. Durch gezielte Tests können potenzielle Sicherheitslücken identifiziert und behoben werden. Die Ergebnisse des Tests ermöglichen es, die Sicherheit des Systems zu verbessern und vor möglichen Angriffen zu schützen. **
Ähnliche Suchbegriffe für Penetrationstest
-
Mitel Lizenz OpenCount Verwaltung> Highlights - Zusatzfunktionen für Verwaltung - Berücksichtigung Datenschutzbestimmungen in Behörden - Freigrenzen und Freibeträge für Privatgespräche - Langsprecherliste - Stichprobenliste - Auswertung Privatgespräche über PIN - je Branchenpaket > Produkttyp - Lizenz Mitel OpenCount Public Authorities - Lizenz699,75 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte, um einen effektiven und umfassenden Penetrationstest für ein Unternehmensnetzwerk durchzuführen?
1. Identifizierung der Ziele und Anforderungen des Tests. 2. Durchführung einer umfassenden Schwachstellenanalyse. 3. Berichterstellung mit klaren Empfehlungen zur Behebung der identifizierten Schwachstellen. **
-
Was ist der Unterschied zwischen einem zertifizierten ethischen Hacker (CEH), einem Penetrationstest und Red Teaming?
Ein zertifizierter ethischer Hacker (CEH) ist eine Person, die über spezifische Kenntnisse und Fähigkeiten im Bereich der Computersicherheit verfügt und diese einsetzt, um Schwachstellen in Computersystemen aufzudecken. Ein Penetrationstest ist eine Methode, bei der ein Unternehmen einen externen Experten beauftragt, seine Systeme auf Schwachstellen zu überprüfen und diese zu exploitieren, um die Sicherheit zu verbessern. Red Teaming hingegen ist eine umfassendere Methode, bei der ein Team von Sicherheitsexperten versucht, die Sicherheitsmaßnahmen eines Unternehmens zu umgehen, indem sie realistische Angriffsszenarien simulieren, um Schwachstellen aufzudecken und die Verteidigungsfähigkeiten zu testen. **
-
Was sind die grundlegenden Schritte, um einen wirksamen Penetrationstest durchzuführen und Sicherheitslücken in einem Netzwerk aufzudecken?
1. Identifiziere das Ziel des Penetrationstests und erstelle einen detaillierten Plan. 2. Führe eine umfassende Schwachstellenanalyse durch, um potenzielle Sicherheitslücken zu identifizieren. 3. Simuliere gezielte Angriffe, um die Auswirkungen der Schwachstellen zu testen und Empfehlungen zur Behebung abzugeben. **
-
Was sind die wichtigsten Schritte, um einen effektiven Penetrationstest durchzuführen und Sicherheitslücken in einem System aufzudecken?
1. Identifizierung von Zielen und Angriffspunkten. 2. Durchführung von Schwachstellenanalysen und Penetrationstests. 3. Dokumentation und Berichterstattung über gefundene Sicherheitslücken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.